搜索文章输入关键词,快速查找站内内容
PHP重大漏洞修复意见

By:高速度云计算
1 min read 2026-10-22 09:48:28
这次 PHP 官方 2026-10-21 发布的 PHP2Shell 高危 RCE 漏洞,可以简单的远程提权服务器不安全,也会造成内存爆炸。
对 PHP 5.4 / 5.6 / 7.2 来说确实比较麻烦:官方修复版本只覆盖 PHP 8.2.35、8.3.36、8.4.27、8.5.12;5.4 / 5.6 / 7.2 已经停止官方支持,不会收到正式补丁。
宝塔官方更新:
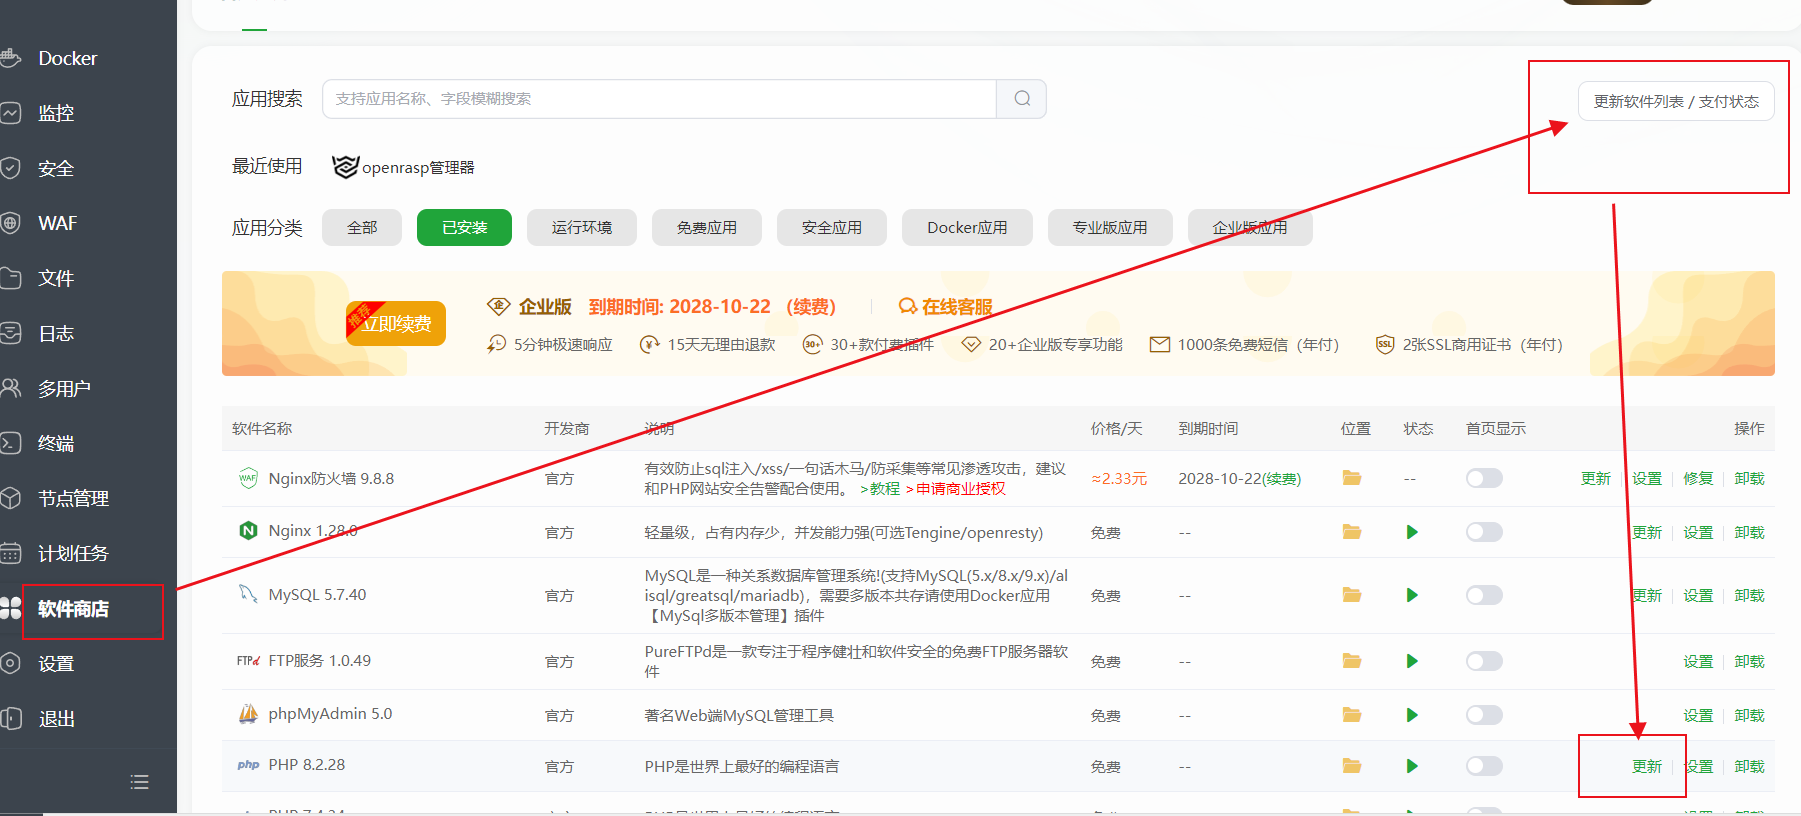
如果你在正使用宝塔,请登录宝塔-软件列表-更新软件列表-更新点击PHP 目前宝塔只对:PHP7.4 PHP8.0-8.5进行了升级更新。所以请更新请在使用的PHP。 PS :如果你使用的不是宝塔,是其他面板,请前往他们官方查看更新动态。
或者将服务器IP,用户名及密码,端口甩给AI,让他给你更新。
如果你使用的是 PHP 5.4 5.6 7.0 7.2 7.3 等版本,请按下面尽可能的维护。
第一步:
关闭 session 上传进度功能
在对应版本的 php.ini 或 FPM pool 中设置:
session.upload_progress.enabled = Off session.use_strict_mode = 1
下面是在宝塔中修改方法:
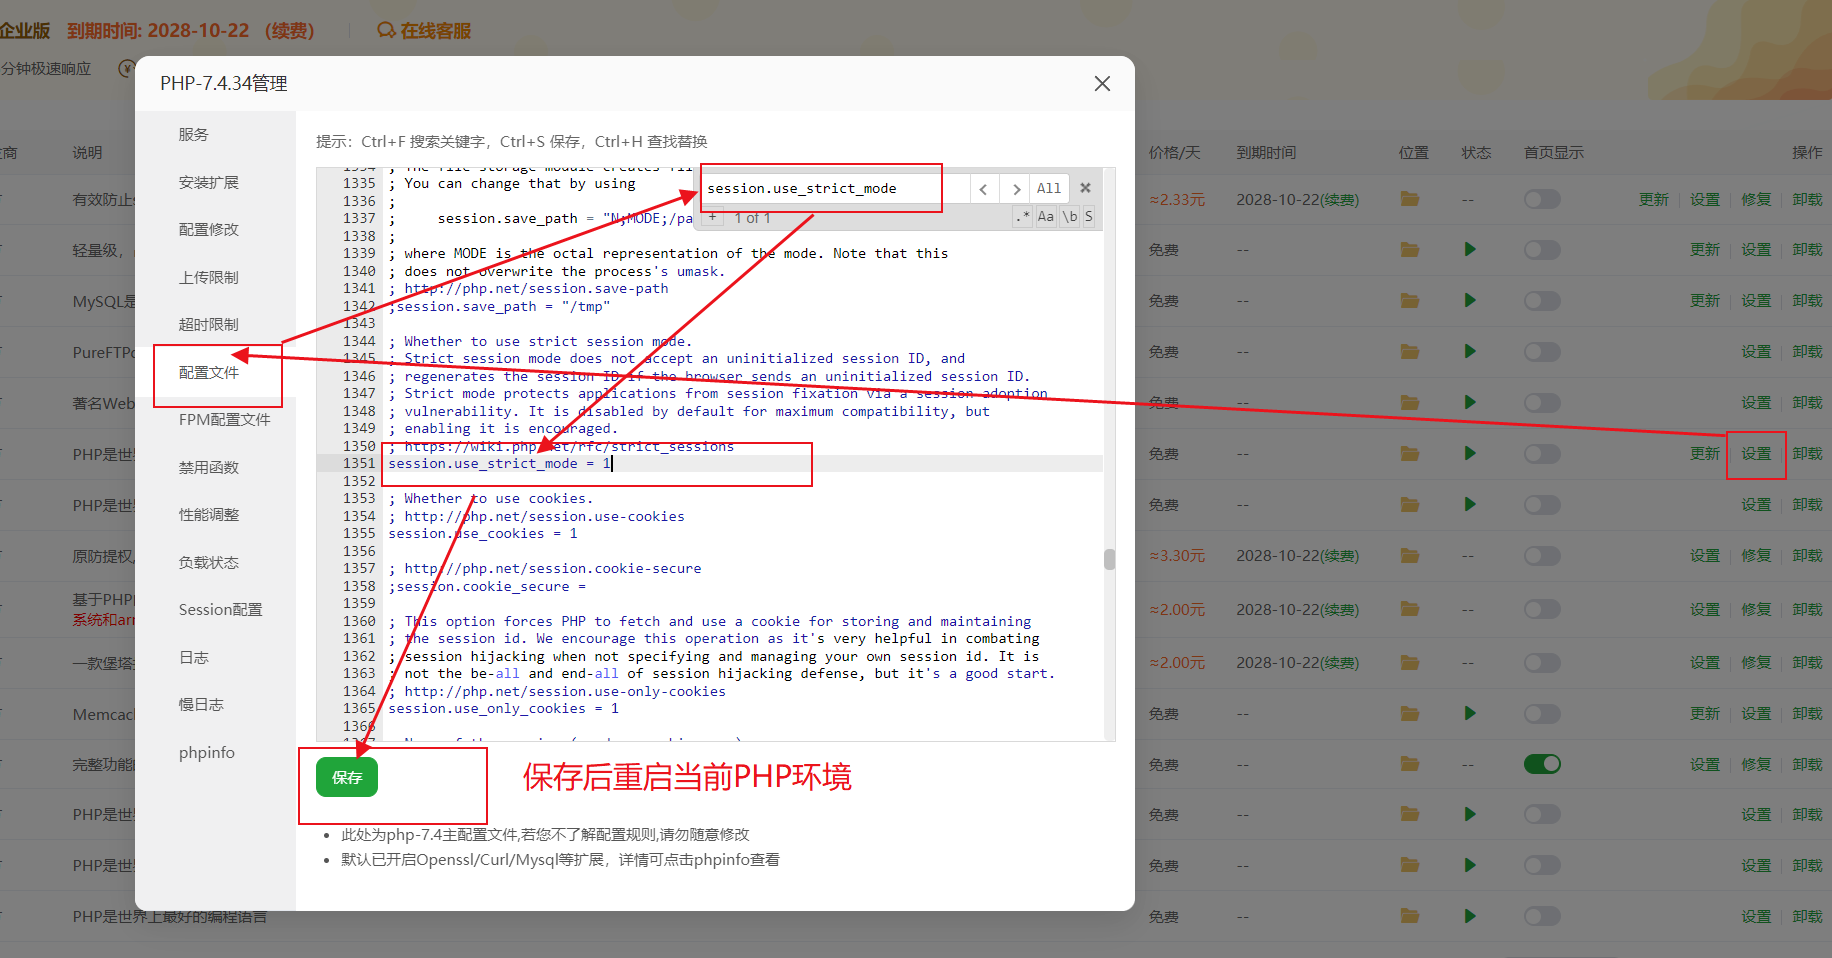
更新完php.ini 记得重启PHP
修改后重启 PHP-FPM / Apache / Nginx。
影响主要是前端上传进度条可能失效,但能降低已知触发路径。
最稳妥的处置顺序
